Los especialistas advierten que prevenir no alcanza, cada incidente termina en interrupción del negocio. Recuperarse ya cuesta US$1,7 millones.
La región concentra la mayor proporción de organizaciones con ransomware detectado a nivel global. Los especialistas de Cloud Legion advierten que prevenir no alcanza: sin capacidad probada de respuesta y recuperación, cada incidente termina en interrupción del negocio. Las filtraciones de marzo de 2026 en organismos públicos argentinos —entre ellos el Banco Central y la Jefatura de Gabinete de Ministros— lo dejaron a la vista.
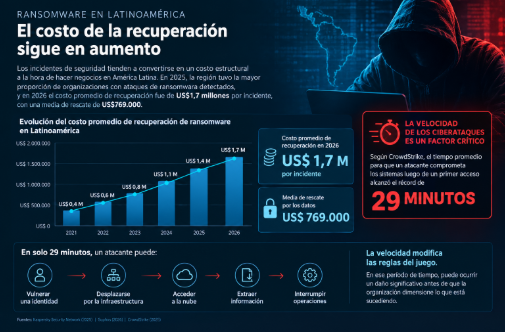
Los incidentes de seguridad dejaron de ser un evento excepcional para convertirse en un costo estructural de operar en América Latina. Kaspersky Security Network ubicó a la región, en 2025, como la de mayor proporción de organizaciones con ataques de ransomware detectados. Sophos calculó para 2026 un costo promedio de recuperación de US$1,7 millones por incidente, con una mediana de rescate de US$769.000. El rescate, cuando se paga, es la porción más visible de la factura y también la menor.
Los plazos, además, se comprimen. CrowdStrike registró un tiempo de breakout promedio de 29 minutos, el más bajo desde que lleva la medición. Breakout es el intervalo entre el compromiso inicial y el primer salto lateral: media hora para que, a partir de una sola identidad válida, un adversario recorra la infraestructura, alcance cargas en la nube, extraiga información o interrumpa operaciones. En la práctica, la ventana de detección quedó por debajo del tiempo que la mayoría de las organizaciones tarda en escalar una alerta.
Desde Cloud Legion señalan que medir el impacto de un ciberataque por el rescate pagado es un error de cálculo. El costo real se acumula en capas: interrupción de las operaciones, horas de ingeniería destinadas a investigar y contener, reconstrucción de sistemas, obligaciones regulatorias y de notificación, pérdida de productividad y efecto sobre clientes y socios. IBM ubica el costo promedio global de una filtración de datos en un récord de US$4,99 millones en 2026, 12% más que el año anterior, empujado sobre todo por los costos de detección, escalamiento e interrupción del negocio.
El desafío está en correr el eje de la prevención a la resiliencia. Ningún esquema de control evita el 100% de los incidentes; lo que sí se puede diseñar y medir es la capacidad de detectar, contener, responder y recuperar con el menor impacto posible sobre el negocio.
La ciberresiliencia implica identificar activos críticos, proteger identidades y datos, detectar comportamientos anómalos, responder con rapidez y contar con mecanismos de recuperación probados. Probados quiere decir con restauraciones ejecutadas y tiempos medidos, no con backups que nadie verificó nunca. También supone definir de antemano responsabilidades, canales de comunicación y criterios de prioridad, para que en medio de una crisis ninguna decisión tenga que tomarse desde cero. Marcos como NIST CSF, ISO/IEC 27001 e ISO 22301 ordenan ese trabajo, pero el valor está en el ensayo y la ejecución, no en el certificado.
“Nadie construye una infraestructura imposible de atacar; lo que sí se construye es una organización que sigue operando cuando una defensa cede. La pregunta que hay que poder responder no es si nos pueden atacar, sino cuánto tarda la operación en volver y quién decide qué se levanta primero”, explicó Luciano Moreira, Chief Transformation & Strategy Officer de Cloud Legion. “Una organización ciberresiliente es la que sigue dando servicio a sus clientes en medio del incidente. Eso hoy es una diferencia medible frente a la competencia, no un ejercicio teórico”, agregó.
Fuentes
Sophos, https://www.sophos.com/es-es/content/state-of-ransomware
IBM, https://www.ibm.com/downloads/documents/us-en/16dd90a741c46c2c
Crowdstrike, https://www.crowdstrike.com/en-us/press-releases/2026-crowdstrike-global-threat-report/